「ホームページは作ったけど、あとは特に何もしていない」 「表示できているし、困っていないから大丈夫だと思う」
こう感じている事業者さんは少なくありません。見た目に問題がなければ、保守や更新の必要性を感じにくいのは自然なことです。
ただ、結論からお伝えすると、ホームページは「表示できているから安全」とは限りません。裏側で使われているソフトウェア(CMSやプラグインなど)には、後から弱点(脆弱性)が見つかることがあり、放置すると、見た目では分からないところで被害を受ける可能性があります。この記事では、なぜ保守・更新が必要なのか、放置した場合に何が起きうるのか、最低限何を確認すればいいのかを、IPA(独立行政法人情報処理推進機構)の資料をもとに整理しました。
ホームページを「作ったまま放置」すると何が起きるか
IPAは、ウェブサイトの運用管理の不備や脆弱性を悪用されると、情報漏えいやページの改ざんが起きるおそれがあると説明しています。こうした被害が起きると、事業が中断したり、損害の補償が必要になったりするなど、事業そのものに直接影響することがあります。
ポイントは、「公開したときは問題なかった」としても、時間が経つうちに安全性が下がっていくということです。ソフトウェアの脆弱性は、公開後に新しく見つかることがあります。見つかった脆弱性を直す「修正版」が公開されても、自分のサイトを更新しなければ、弱点はそのまま残り続けます。
つまり、ホームページは一度作って終わりではなく、作った後も継続的に手を入れる前提のものだと考えておく必要があります。
実際に起きた注意喚起の例:WordPress本体の脆弱性(2026年7月)
抽象的な話に聞こえるかもしれないので、実際にあった例を紹介します。
IPAは2026年7月22日、WordPress本体に見つかった2件の脆弱性(CVE-2026-60137、CVE-2026-63030)について注意喚起を出しました。この2つを組み合わせて悪用されると、特別な設定をしていない標準的な環境でも、管理者権限なしに遠隔でコードを実行されるおそれがあるとされています。
対象になったのは、WordPress 6.9.0〜6.9.4、7.0.0〜7.0.1(いずれかの脆弱性はさらに古い6.8.0〜6.8.5も対象)です。修正版である6.9.5、7.0.2、または6.8.6への更新が推奨されました。WordPress.org側では自動更新の仕組みを強化したとされていますが、環境によっては自動更新が効かず、古いバージョンのまま残ってしまうこともあります。また、この脆弱性を悪用する実証コードが公開されており、悪用が広がるおそれがあると注意が呼びかけられました。
つまり、「公開してしばらく経ってから、使っているソフトウェアに弱点が見つかる」というのは、特別な話ではなく、実際に起きることです。更新を確認する仕組みがなければ、修正版が出ていることに気づかないまま、弱点を抱えたサイトを公開し続けてしまいます。
IPAが示す「運用後も定期的に確認すべきこと」
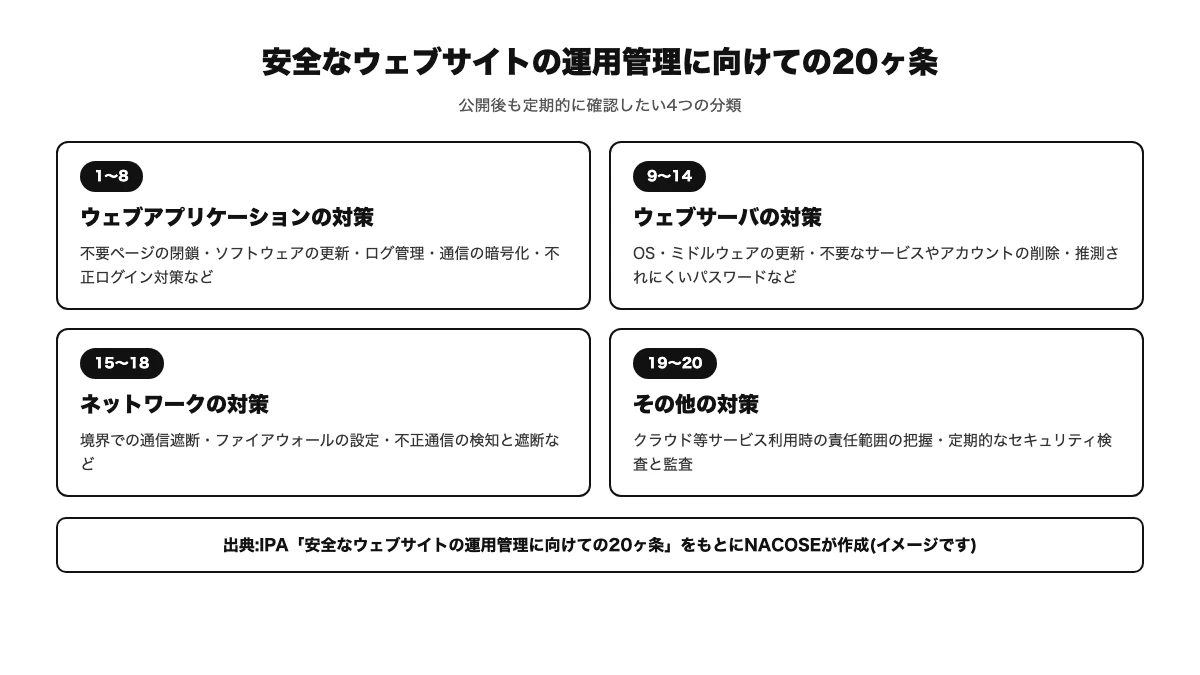
IPAは「安全なウェブサイトの運用管理に向けての20ヶ条」という資料で、ウェブサイト運営者やシステム管理者向けに、運用中に確認すべきポイントを20項目にまとめています。資料には「ここに記載されている対策は、定期的に確認する必要があります」と明記されています。
20項目は、大きく4つに分けられています。
| 分類 | 主な内容 |
|---|---|
| ウェブアプリケーションの対策(1〜8) | 公開すべきでないファイルの扱い、不要になったページの閉鎖、脆弱性対策、ソフトウェアの更新、ログ管理、通信の暗号化、不正ログイン対策 |
| ウェブサーバの対策(9〜14) | OS・ミドルウェアの更新、不要なサービス・アカウントの削除、推測されにくいパスワード、アクセス制御 |
| ネットワークの対策(15〜18) | 境界での通信遮断、ファイアウォールの設定、不正通信の検知・遮断 |
| その他(19〜20) | クラウドサービス利用時の責任範囲の把握、定期的なセキュリティ検査・監査 |
この中で、特に「不要になったページを放置しない」という項目は見落とされがちです。使っていない古いページやキャンペーン用のページを公開したままにしておくと、本体のサイトを更新していても、そのページだけ管理が行き届かず、弱点が残ってしまうことがあります。
パスワードの強化やバックアップなど、より具体的な対策については、以前の記事で詳しく整理しています。
保守・更新で、具体的に何を確認すればいいか
毎日すべてを確認する必要はありませんが、最低限、次のような項目を「誰かが確認する仕組み」にしておくことが大切です。
- CMS(WordPressなど)本体、テーマ、プラグインの更新があるかどうか
- 使っていないプラグインやテーマ、古いキャンペーンページなど、不要なものが残っていないか
- バックアップが取られているか、実際に復元できる状態になっているか
- 管理画面のパスワードが、作ったときのまま変わっていないか
- お問い合わせフォームなど、外部からの入力を受け付ける部分が正常に動いているか
これらを「気づいたときにやる」のではなく、「誰が」「どのくらいの頻度で」確認するのかを決めておくことが、保守・更新の本質です。担当者を決めずに運用していると、誰も確認しないまま時間が過ぎてしまいます。
自分でやるか、外部に任せるか
IPAは中小・小規模のウェブサイト運営者向けに「安全なウェブサイト運営にむけて」という資料も公開しています。この資料では、脆弱性対策を進めるうえでのポイントとして、次のような項目が挙げられています。
- 現在のセキュリティ対策の状況を把握する
- 脆弱性への対処をどう進めるか検討する
- サイトを構築する時点から対策を配慮しておく
- セキュリティ対策を外部に任せる場合の考え方
- 担当者と作業内容を決める
- 脆弱性の報告やトラブルが起きた場合の対応を決めておく
- 自社で対応が難しい場合は、専門家に支援を依頼する
社内に専門知識を持つ担当者がいない場合、すべてを自社で抱え込む必要はありません。制作会社やサーバーの契約先に、更新作業や監視を任せる方法もあります。大切なのは、「誰も担当していない」状態を作らないことです。制作会社に依頼している場合も、契約内容に保守・更新が含まれているかどうかを、一度確認しておくと安心です。
サイト全体が古くなってきて、保守だけでは対応しきれないと感じる場合は、リニューアルのタイミングを検討する目安もあります。
よくある疑問
更新を全くしないと、具体的にどうなりますか
必ず被害が出るとは限りませんが、使っているソフトウェアに脆弱性が見つかり、修正版が公開された後も更新していない場合、その弱点を悪用される可能性が残ります。実際に悪用が広がった事例も報告されています。見た目に変化がなくても、裏側で不正アクセスやサイトの改ざんが起きていることもあるため、「問題が起きていないから大丈夫」とは言えません。
保守・更新には、どのくらいの費用がかかりますか
内容によって幅があり、この記事で確認できた一次情報の範囲では、具体的な費用相場を示すものは見当たりませんでした。制作会社に保守を依頼している場合は、契約内容に更新作業がどこまで含まれているかを確認することをおすすめします。
保守・更新と、リニューアルはどう違いますか
保守・更新は、今のサイトを安全に動かし続けるための、日常的な小さな対応です。一方でリニューアルは、デザインや構成そのものを作り直す、大きな見直しです。保守をきちんと続けていても、スマホ対応や表示速度など、サイト全体の作りが古くなってきた場合は、リニューアルを検討するタイミングになります。
まとめ
- ホームページは公開して終わりではなく、後から見つかる脆弱性に対応し続ける前提のもの
- 実際に、WordPress本体の脆弱性(2026年7月)のように、公開後しばらくしてから弱点が見つかり、注意喚起が出ることがある
- IPAの「運用管理の20ヶ条」では、ソフトウェアの更新、不要なページの削除、定期的な検査など、運用後も継続して確認すべき項目が示されている
- CMS・プラグインの更新、バックアップの有無、パスワードの状態などを、「誰が」「どのくらいの頻度で」確認するかを決めておくことが保守・更新の基本
- 自社で対応が難しい場合は、制作会社や専門家に任せる方法もあり、すべてを抱え込む必要はない
自社のホームページの保守・更新がどうなっているか分からない、契約内容を一度整理したいという場合は、お気軽にご相談ください。